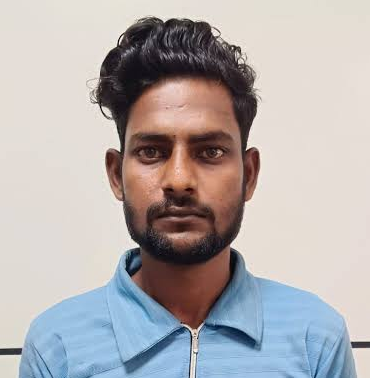
यूपी एटीएस ने पाकिस्तान तक फैले 5 लाख आईडी के फर्जी ईमेल नेटवर्क के मामले में कानपुर नगर निवासी अंकित को गिरफ्तार किया है
योगी सरकार में सुरक्षा एजेंसियां साइबर नेटवर्क को निगरानी में रखती हैं; बम धमकी मामले में बड़ी कार्रवाई
स्कूलों, बॉलीवुड अभिनेता के आवास और दिलजीत दोसांझ के शो को बम से उड़ाने की धमकी दी गई
पाकिस्तान, बांग्लादेश और अन्य देशों में स्थित व्यक्तियों को आईडी बेचीं; क्रिप्टोकरेंसी में भुगतान प्राप्त किया
नोएडा, गुरुग्राम और मुंबई में बम की धमकियों के पीछे फर्जी ईमेल नेटवर्क; एटीएस की जांच चल रही है
लखनऊ, अक्टूबर 2026 : योगी सरकार में उत्तर प्रदेश आतंकवाद निरोधी दस्ता (यूपी एटीएस) पूरे उत्तर प्रदेश में सुरक्षा व्यवस्था को मजबूत करने और राष्ट्र विरोधी गतिविधियों पर अंकुश लगाने के लिए लगातार सक्रिय रहता है। इस सिलसिले में यूपी एटीएस ने फर्जी ईमेल आईडी बनाने, उन्हें देश के बाहर स्थित व्यक्तियों को बेचने और धमकी भरे ईमेल भेजने के आरोप में 24 वर्षीय अंकित शंखवार को कानपुर नगर से गिरफ्तार किया है। जांच से पता चला है कि इन ईमेल आईडी का इस्तेमाल नोएडा, दिल्ली-एनसीआर, गुरुग्राम और मुंबई में स्कूलों और महत्वपूर्ण प्रतिष्ठानों के खिलाफ बम की धमकी जारी करने के लिए किया गया था।
इस मामले में गायक दिलजीत दोसांझ के दिल्ली-एनसीआर में प्रस्तावित शो को बम विस्फोट से निशाना बनाने की धमकी भी शामिल है। एक बॉलीवुड एक्टर के घर पर बम धमाका करने की भी धमकी दी गई थी. आरोपियों ने पाकिस्तान, बांग्लादेश और अन्य देशों में स्थित व्यक्तियों को फर्जी ईमेल आईडी बेचीं और बदले में क्रिप्टोकरेंसी में भुगतान प्राप्त किया। एटीएस ने आरोपी के पास से एक मोबाइल फोन और एक लैपटॉप बरामद किया है. लैपटॉप पर करीब 5 लाख ईमेल आईडी मिलीं
यूपी एटीएस के मुताबिक, आरोपी 2021 से फर्जी ईमेल आईडी बना रहा था। उसने अपनी पहचान छुपाने के लिए वाई-फाई और प्रॉक्सी नेटवर्क का इस्तेमाल किया। वह इन आईडी को सोशल मीडिया प्लेटफॉर्म फेसबुक पर ग्रुप के जरिए बेच रहा था। पूछताछ के दौरान पाकिस्तान, बांग्लादेश, तुर्की, मिस्र और अन्य देशों में व्यक्तियों और समूहों के साथ संपर्क का भी पता चला। आरोपी के मोबाइल फोन पर विभिन्न देशों के व्हाट्सएप नंबरों और बड़ी मात्रा में यूएसडीटी क्रिप्टोकरेंसी लेनदेन से संबंधित जानकारी भी मिली
एटीएस के मुताबिक, आरोपी ने बांग्लादेशी नागरिक अलामीन इस्लाम को फर्जी ईमेल आईडी मुहैया कराई थी. बदले में, उन्हें 6,000 यूएसडीटी का भुगतान किया गया। जांच एजेंसी अब इस नेटवर्क से जुड़े अन्य लोगों की भूमिका का पता लगाने में जुटी है
नोएडा, दिल्ली और गुरुग्राम के स्कूलों को धमकी भरे संदेश भेजने के लिए इस्तेमाल की जाने वाली ईमेल आईडी आरोपी के लैपटॉप और मोबाइल फोन पर मिली फर्जी आईडी में से एक थी। इन ईमेल में खालिस्तान नेशनल आर्मी और बब्बर खालसा के नाम का इस्तेमाल करते हुए धमकियां दी गई थीं। धमकियों में दिल्ली-एनसीआर में पंजाबी गायक दिलजीत दोसांझ के प्रस्तावित कार्यक्रम और एक प्रसिद्ध बॉलीवुड अभिनेता के आवास को निशाना बनाना भी शामिल है।
स्रोत: Maverick News30